

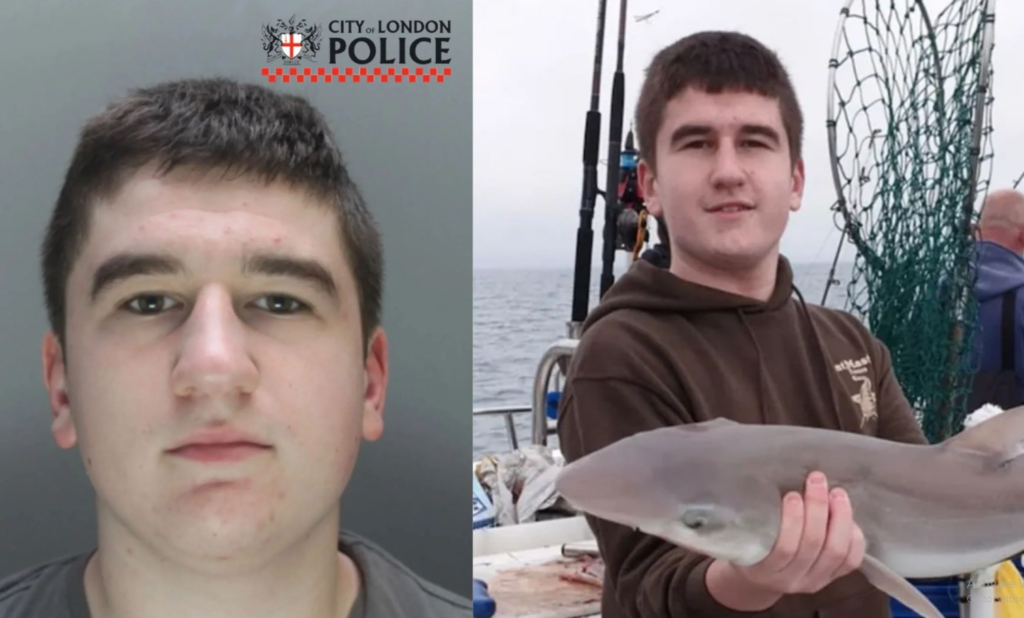
Një anëtar shqiptar i një grupi famëkeq të krimit kibernetik, i cili ishte përgjegjës për hakimin e kompanive të mëdha dhe rrjedhjen e 90 klipeve të videolojës së shumëpritur Grand Theft Auto VI, është deklaruar fajtor sot. Sipas njoftimit te prokurorisë britanike CPS të cilit i referohet Top Channel, Arion Kurtaj, 21 vjeç, pranoi se ishte pas një sërë hakerimesh të profilit të lartë në kompani të mëdha, duke përfshirë Rockstar Games, BT/EE, Revolut dhe Uber. Ai do të dënohet në Gjykatën e Kurorës Woolwich më 23 nëntor 2026. “Arion Kurtaj përdori teknika të sofistikuara hakimi për të kryer një fushatë të vazhdueshme sulmesh kibernetike, duke shkaktuar ndërprerje serioze në bizneset e mëdha ndërkombëtare dhe duke vënë në rrezik informacionin e ndjeshëm.
I pandehuri ishte i përfshirë në një grup hakerash përgjegjës për sulme që shkaktuan miliona dollarë humbje. Vepra e tij penale ishte e llogaritur dhe, edhe pasi u akuzua për vepra të rënda penale, ai vazhdoi të shënjestronte organizatat, duke demonstruar një shpërfillje të vazhdueshme për dëmin që po shkaktonte dhe ligjin.
Ky ishte një rast jashtëzakonisht kompleks dhe sfidues, por pavarësisht përpjekjeve të tij për të fshehur identitetin e tij në internet, prokurorët tanë specialistë ishin në gjendje të punonin ngushtë me Policinë e Qytetit të Londrës dhe partnerët ndërkombëtarë të zbatimit të ligjit për të ndërtuar një rast të fortë që ekspozoi veprimet e tij dhe rezultoi në pranimin e fajësisë nga ana e tij.
Krimi kibernetik mund të ketë pasoja shkatërruese për individët dhe bizneset, duke vënë në rrezik paratë e fituara me mund të njerëzve dhe duke shkaktuar dëm ekonomik. Ne do të vazhdojmë të ndjekim dhe ndiqen penalisht me forcë ata që janë përgjegjës për këto vepra penale sa herë që është e mundur”, tha Robert Hutchinson, Prokuror i Specializuar për Shërbimin e Prokurorisë së Kurorës.

Ndërtimi i çështjes
Kurtaj u ndoq penalisht nga Njësia e Punës së Çështjeve Komplekse të CPS London pas një hetimi nga Policia e Qytetit të Londrës dhe e mbështetur nga partnerët e zbatimit të ligjit në SHBA. Veprimi i tij rezultoi në vjedhjen dhe zbulimin publik të të dhënave shumë të ndjeshme dhe me vlerë komerciale, ndërprerje të sistemeve të brendshme, fshirjen e llogarive dhe të dhënave, dhe kompromentimin e informacionit të klientëve dhe punonjësve.
Prokurorët e specializuar nga CPS punuan ngushtë me policinë për të ndërtuar një pamje gjithëpërfshirëse të veprës penale të Kurtajt duke u përqendruar në provat dixhitale të cilat zbuluan modele të qëndrueshme të sjelljes kriminale. Pavarësisht përdorimit të pseudonimeve të shumta në internet për të maskuar identitetin e tij, analiza e kujdesshme e pajisjeve krijoi afate kohore të qarta që lidhnin identitetin e vërtetë të të pandehurit, vendet specifike dhe datat e veprës penale.
Midis gushtit dhe nëntorit 2021, Kurtaj hyri në serverat dhe skedarët e të dhënave të BT/EE. Në fillim të nëntorit 2021, BT/EE vuri re një rritje të dukshme të ndërrimeve të paautorizuara të kartave SIM të telefonave celularë të klientëve të tyre. Kjo po shkaktohej nga qasja e paautorizuar në distancë në ndërfaqet e tyre të programimit – e rrënjosur në hakimin fillestar nga Kurtaj në gusht. Ndërrimi i numrave të telefonit u lejon kriminelëve të mashtrojnë ofruesit e shërbimeve të telefonisë celulare duke i detyruar ata të ndërrojnë numrat e telefonit në një kartë të re SIM, duke i lejuar ata të marrin kontrollin e thirrjeve, mesazheve dhe madje të hyjnë në llogaritë bankare ose të mediave sociale të viktimave.
Kurtaj u akuzua në lidhje me këto vepra penale dhe, pasi u transferua për mbrojtjen e tij në një hotel në shtator 2022, shkeli kushtet e lirimit për të kryer sulme të mëtejshme në kompani të mëdha duke përdorur një telefon celular, Wi-Fi-në e televizorit të hotelit dhe një firestick. I pandehuri hyri në sistemet e kompanisë së teknologjisë financiare Revolut, duke kompromentuar informacionin që i përkiste mijëra klientëve. Në një sulm tjetër ndaj Uber, ai nxori të dhëna të ndjeshme, fshiu të dhëna dhe llogari nga sistemet e brendshme dhe u dërgoi një imazh të turpshëm punonjësve. Sulmi rezultoi në kosto mbi 2.8 milionë dollarë.
Ai gjithashtu hyri në Rockstar Games me qëllimin për të kryer shantazh, duke marrë 90 video loje nga loja shumë e pritur Grand Theft Auto VI, të cilën më pas e publikoi në internet me pseudonimin TeaPotUberHacker. I pandehuri më pas kërcënoi të publikonte kodin burimor të lojës, duke vënë në rrezik pronën e ndjeshme komerciale. Ai gjithashtu u deklarua fajtor sot për një vepër tjetër penale të posedimit të një telefoni celular në burg në mars 2026, në të cilën ai dërgoi një mesazh tallës në 999 nga pajisja e paligjshme.